La discusión sobre ciberseguridad y código abierto volvió a tomar impulso con un hallazgo incómodo: una auditoría de TechRadar sobre aplicaciones VPN para Windows encontró que más de la mitad de las apps examinadas ejecutaban código abierto que no había sido actualizado en más de un año. Entre los casos citados aparecieron Turbo VPN y VyprVPN, construidas sobre el protocolo abierto OpenVPN, con una versión que databa de 2019.
Francis Dinha, CEO y cofundador de OpenVPN Inc., sostuvo que el problema no estaba en el proyecto abierto en sí, sino en lo que cada proveedor decidió hacer con ese código aguas abajo. Esa distinción es clave. El código abierto permite inspección, pero la seguridad real depende de mantenimiento, parches, trazabilidad y controles verificables.
Dinha también planteó que el software cerrado no elimina vulnerabilidades; solo reduce el número de personas que pueden encontrarlas antes que un atacante. En su lectura, la desventaja para el cliente es clara: debe confiar en el relato del proveedor sobre sus auditorías internas, pruebas de penetración y programas de recompensas por fallos, sin poder confirmarlo directamente.
La inteligencia artificial agrega otra capa al problema. Según Dinha, y de acuerdo con la Open Secure AI Alliance, una IA puede auditar una base de código y detectar vulnerabilidades críticas en minutos, una tarea que antes tomaba semanas a investigadores especializados. Pero la misma herramienta también acelera a los atacantes, que pueden revisar repositorios abiertos con mayor rapidez.
La diferencia, afirma, es que defensores e investigadores independientes pueden usar esa misma velocidad para revisar el mismo código. En ese punto aparece el argumento de fondo: la transparencia ya no es solo una cuestión ideológica, sino una ventaja operativa cuando la verificación puede escalar.
Los datos citados por GitHub apuntan en la misma dirección. Su Secure Open Source Fund informó que los proyectos participantes resolvieron más de 4.000 alertas de seguridad de CodeQL y bloquearon más de 100 secretos expuestos en un período de seis meses. El mensaje es simple: cuando el código se puede inspeccionar, la corrección también puede escalar.
El frente más delicado, sin embargo, no es solo el acceso al código, sino la procedencia. Dinha advirtió que un cliente puede leer un repositorio público y aun así no tener garantía de que el binario que corre en su servidor fue construido a partir de ese mismo código. Para cerrar esa brecha mencionó firmas en los lanzamientos, listas de materiales de software, compilaciones reproducibles y atestaciones criptográficas.
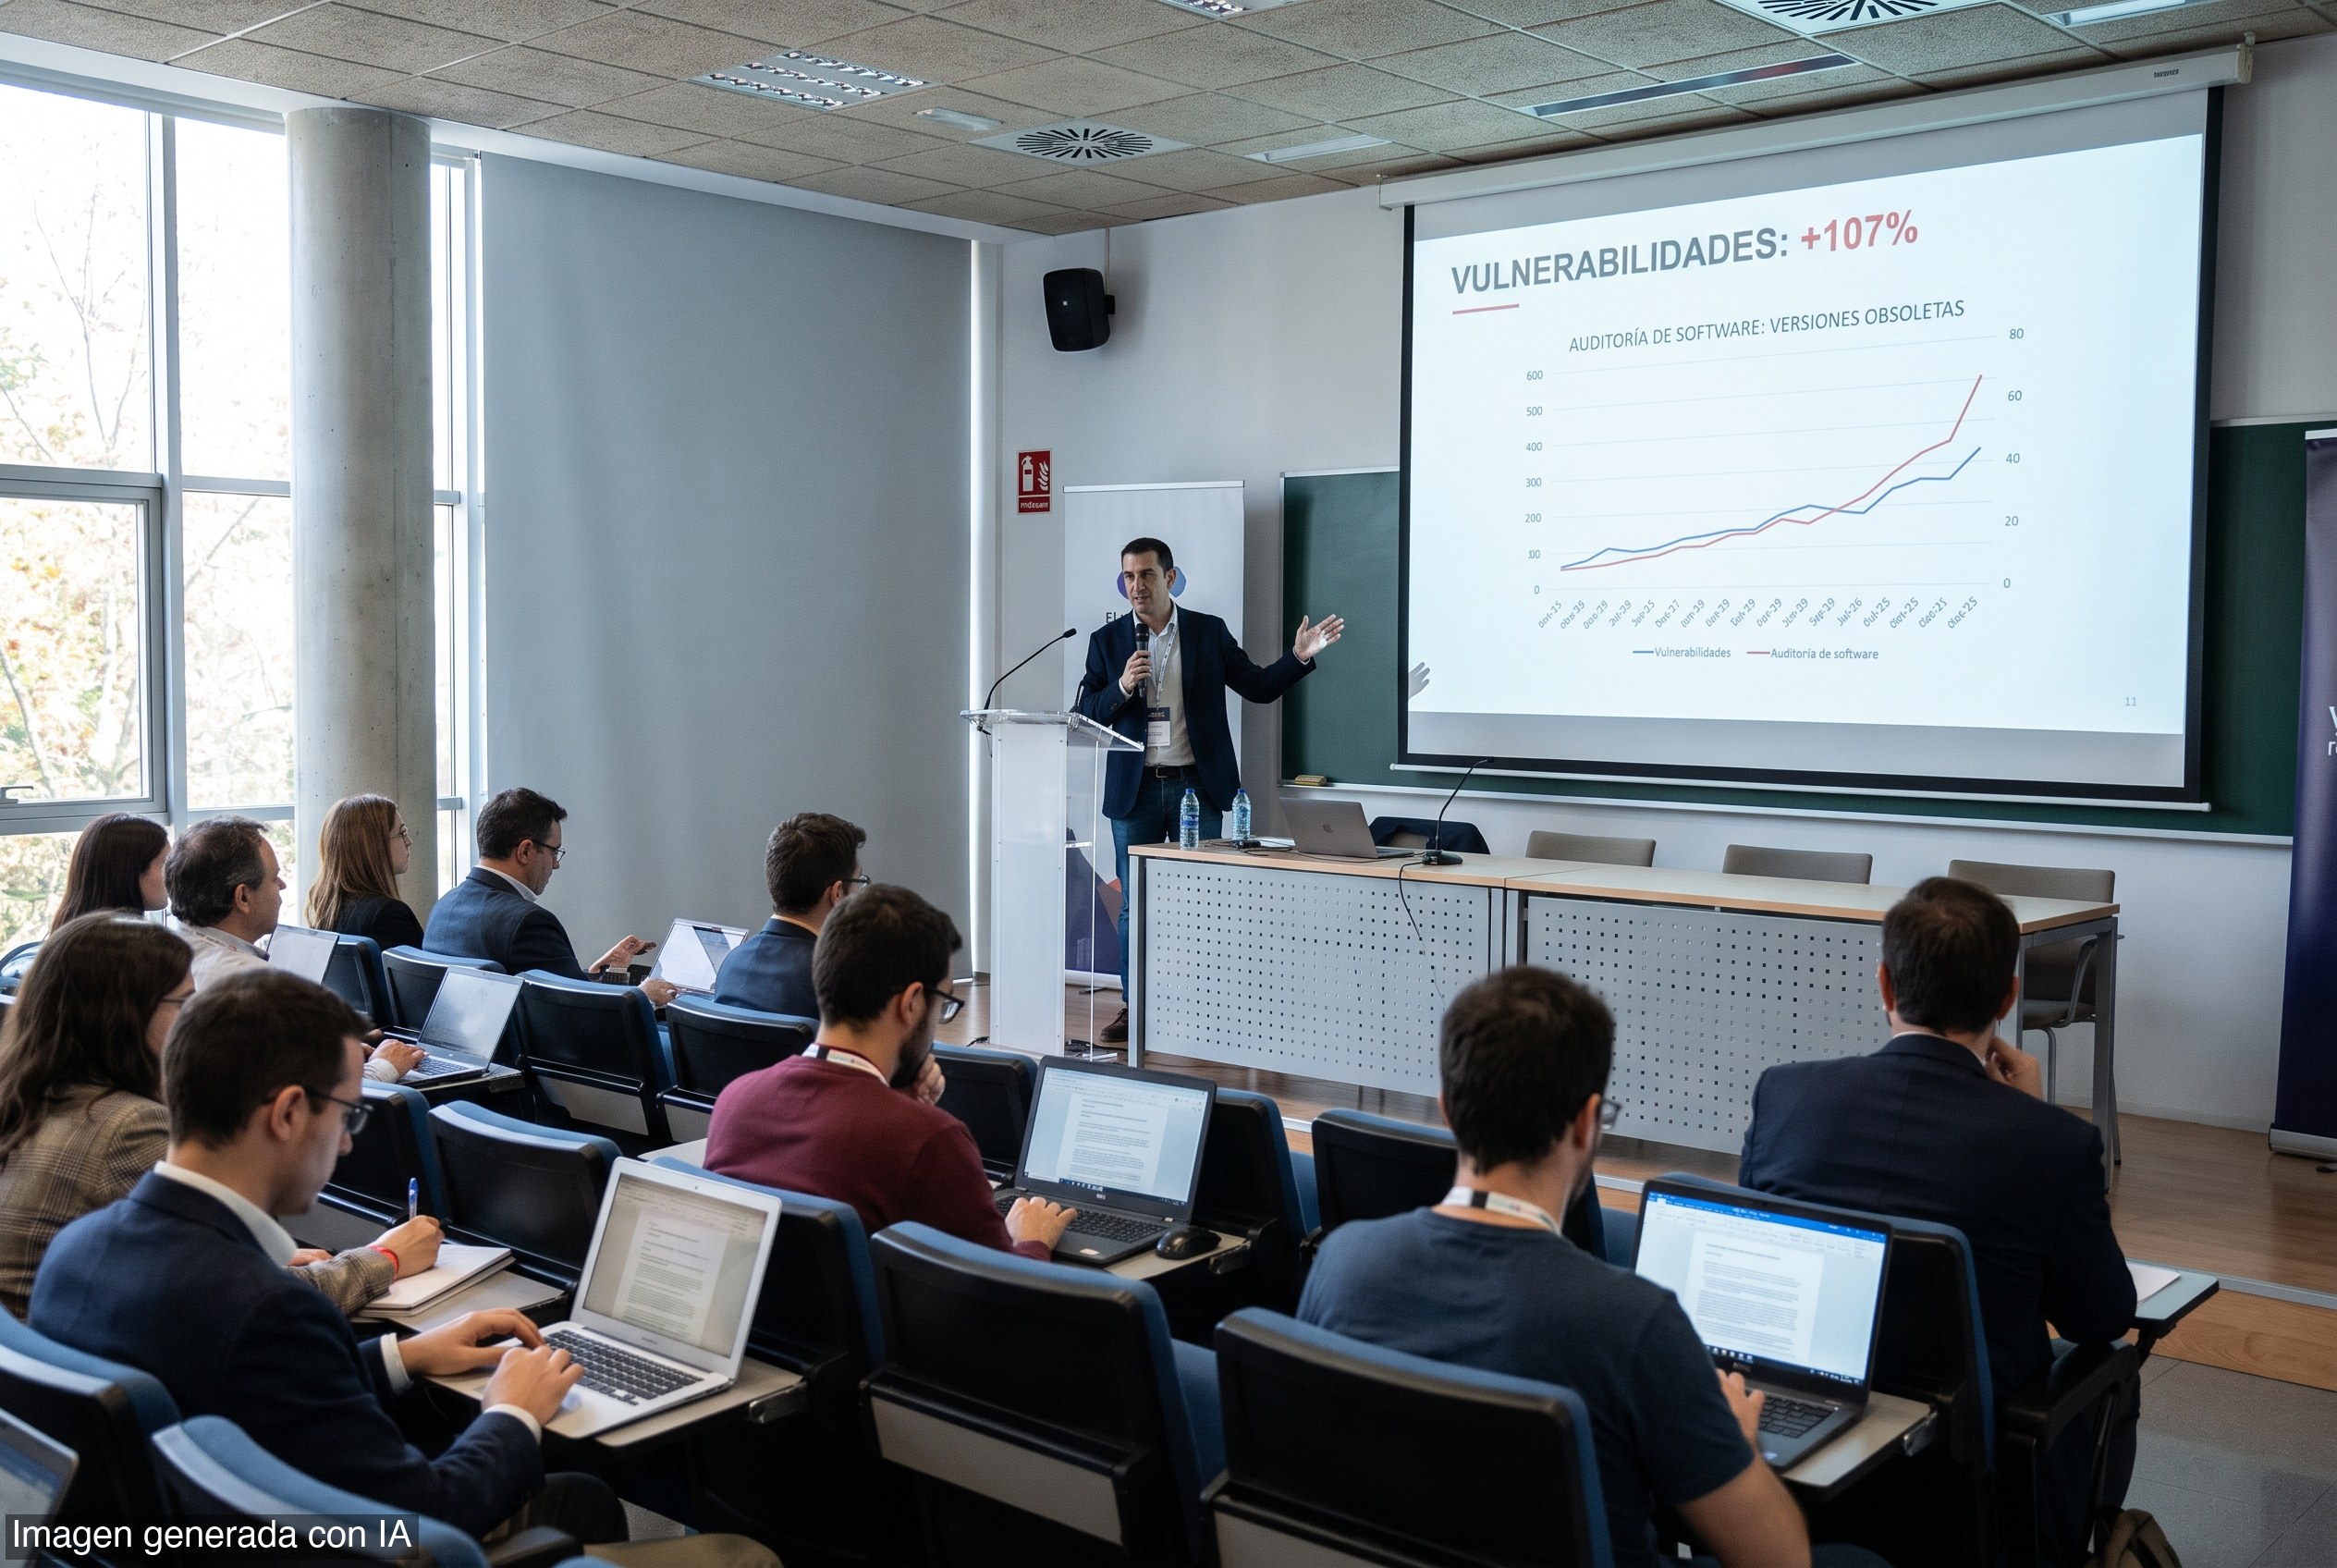
El informe Black Duck 2026 Open Source Security and Risk Analysis Report agregó otra señal de alerta: en casi 1.000 bases de código comerciales auditadas, el número promedio de vulnerabilidades de código abierto integradas en una aplicación subió 107% interanual, impulsado en gran parte por el volumen de código que hoy permiten producir las herramientas de IA.
Para el mercado, la lectura es directa. La seguridad dejó de depender solo de promesas de marca y pasó a depender de reglas claras de verificación. Eso favorece a las plataformas que pueden demostrar trazabilidad y castiga a las que piden fe ciega al cliente. En un entorno donde el capital busca certezas, la transparencia no es un eslogan: es un control de riesgo.
También hay una lección para la industria. El código abierto no elimina el riesgo, pero sí expone mejor dónde está. Y en tiempos de IA, esa exposición puede ser una ventaja para quien mantiene bien su software y una condena para quien deja forks viejos corriendo sin actualización. El mercado ya votó: la confianza sin comprobación vale cada vez menos.