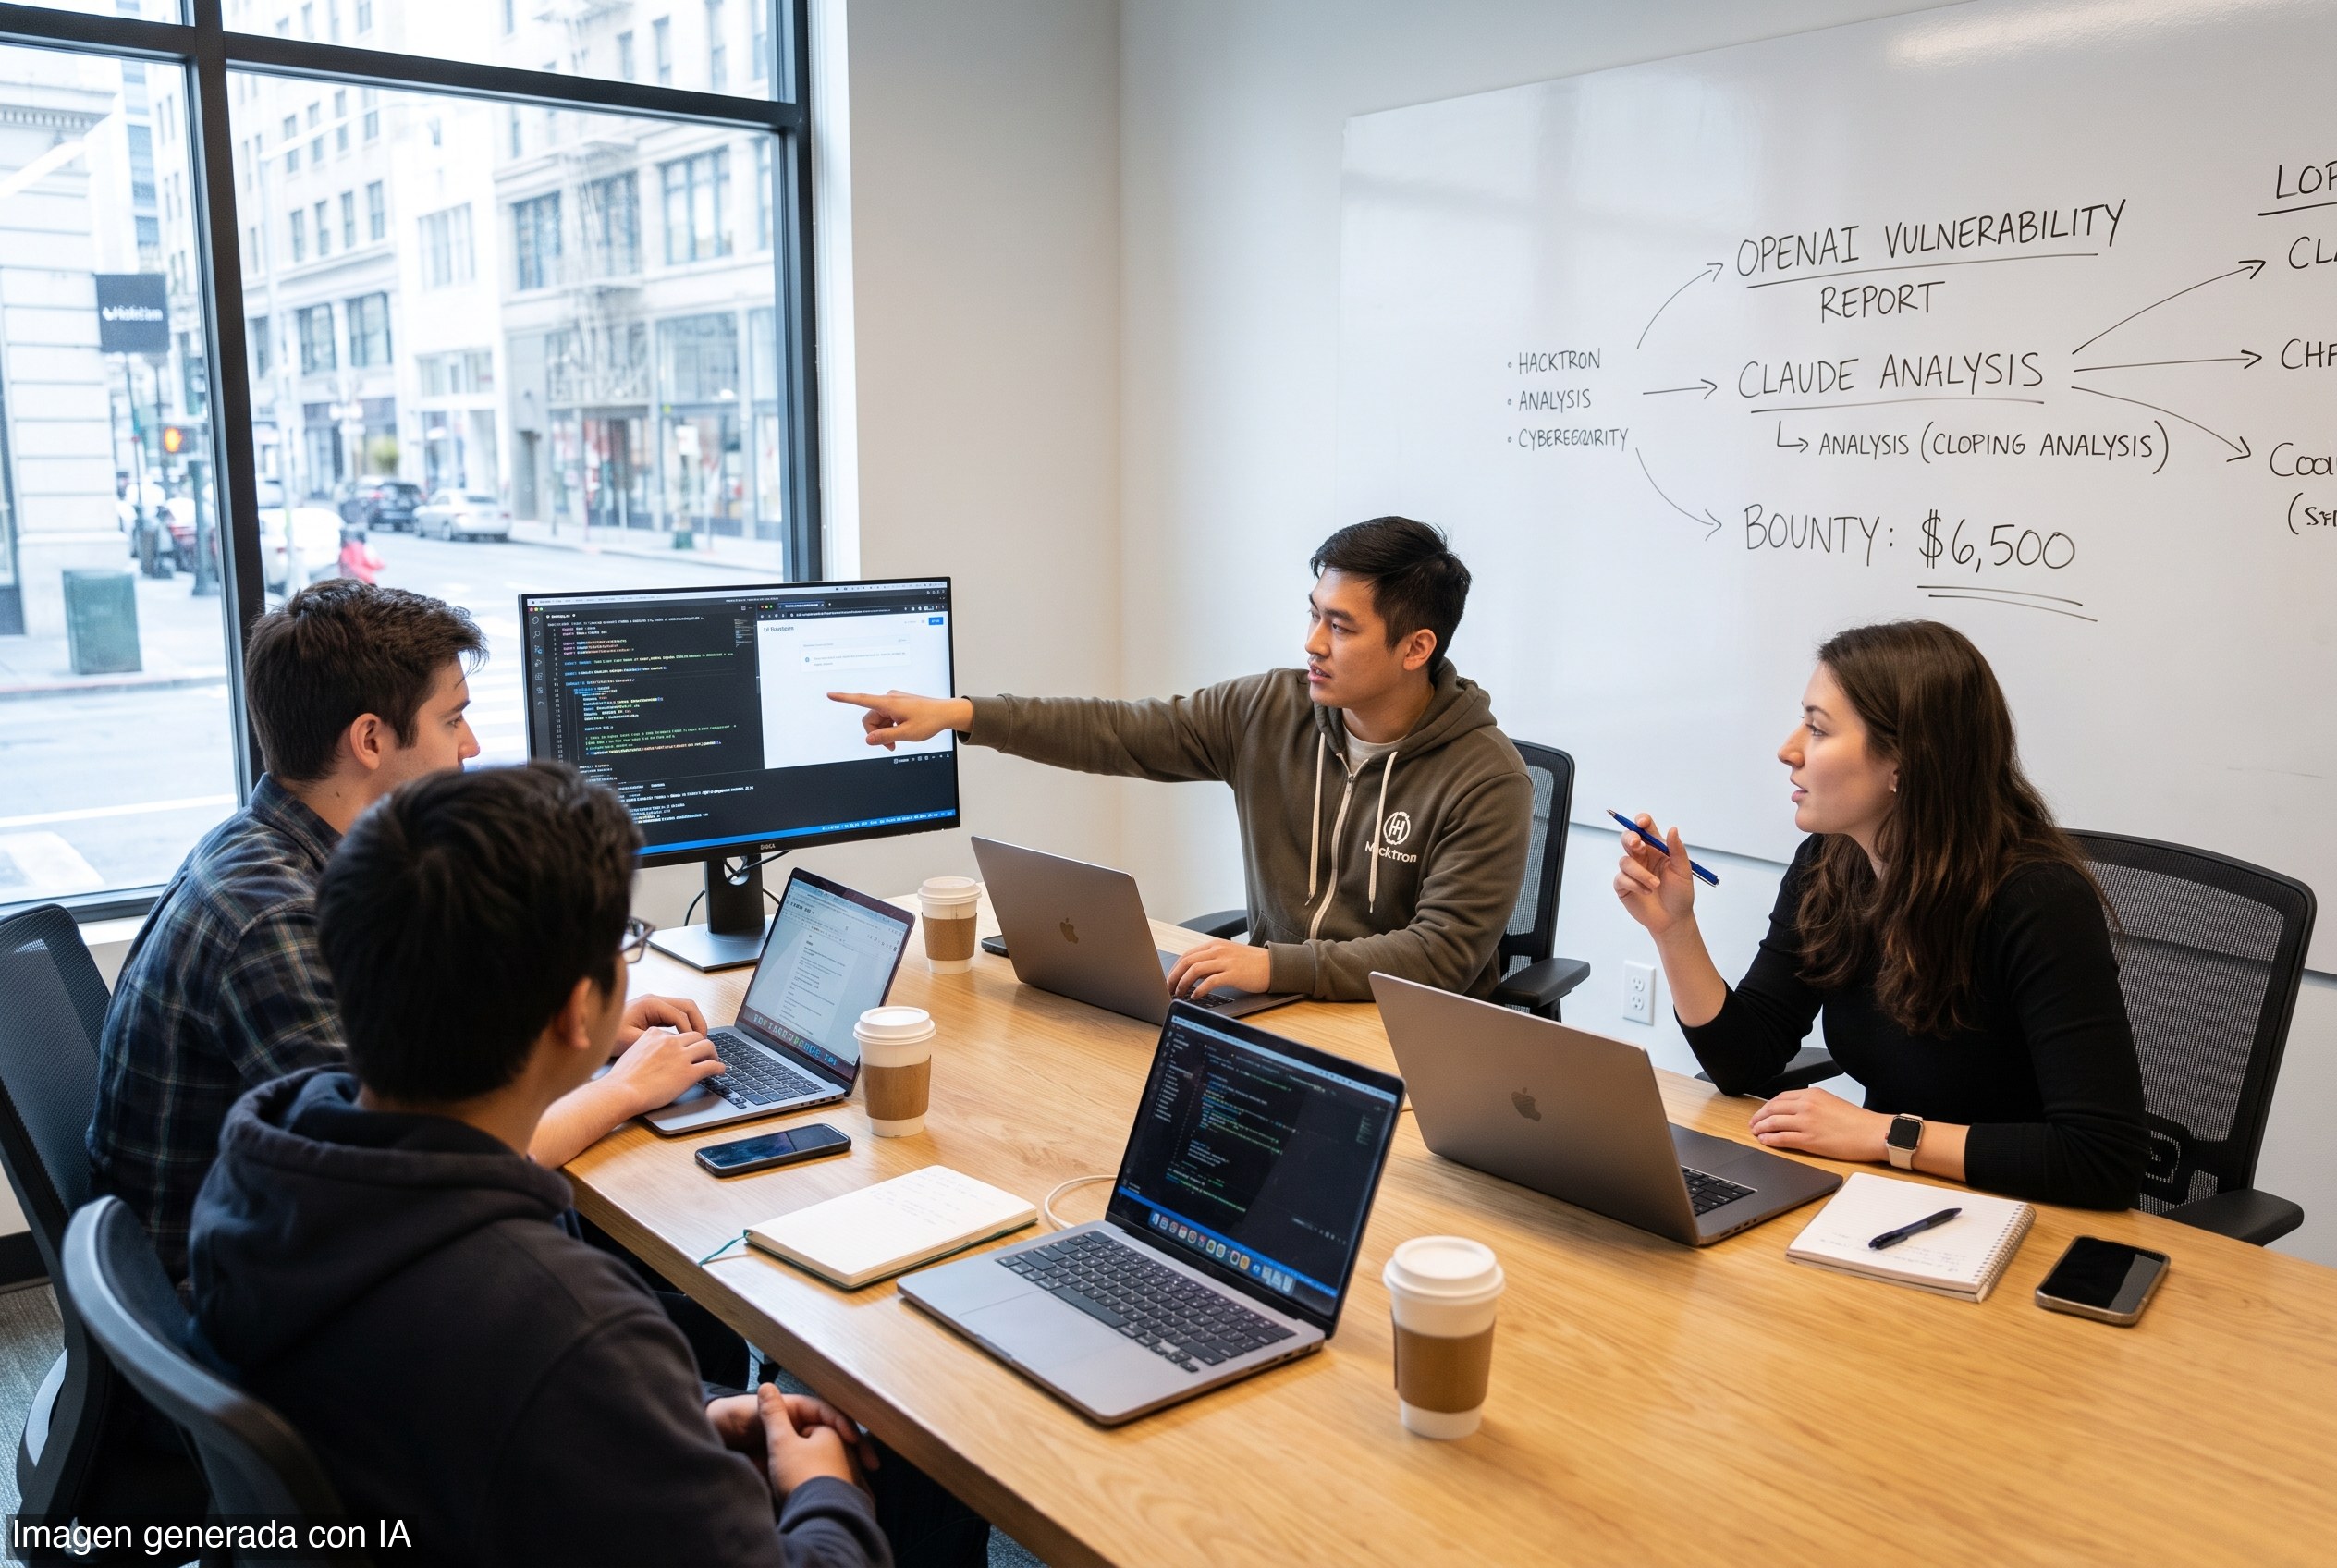
Hacktron, una startup de ciberseguridad e IA con sede en San Francisco y menos de 10 empleados, dijo que encontró vulnerabilidades en la infraestructura de OpenAI y obtuvo una recompensa de US$ 6,500 por reportarlas.
Zayne Zhang, cofundador y director ejecutivo de Hacktron, dijo a Business Insider que su equipo empezó a investigar fallas de seguridad en compañías de IA de frontera como OpenAI para ver si existían brechas explotables por agentes de IA. En julio, el equipo detectó grietas en la infraestructura de OpenAI.
Según la divulgación de Hacktron, cualquier usuario o empleado de OpenAI que iniciara sesión en el foro de ayuda comunitaria de la compañía podría haber visto comprometidas sus cuentas de ChatGPT y Codex. Luego, Hacktron intentó explotar esa vulnerabilidad mediante Claude. Zhang dijo que la empresa tuvo acceso al programa Cyber Verification Program de Anthropic, que relajó ciertas restricciones cibernéticas para investigaciones de seguridad autorizadas.
El equipo logró hackear la cuenta de un empleado de OpenAI y hacer que la cuenta de Codex de ese empleado sugiriera cambios en el repositorio interno de código de OpenAI. Hacktron dijo que se detuvo allí, que no accedió a ningún código interno y que notificó el problema a OpenAI.
La propia divulgación de Hacktron indica que la startup ganó US$ 6,500 por el hallazgo. Un portavoz de OpenAI dijo en un comunicado enviado por correo electrónico que agradecen a los investigadores por contactarlos y compartir sus hallazgos. También dijo que redujeron los permisos en los tokens de inicio de sesión de Community y revocaron los tokens y sesiones afectados.
Zhang sostuvo que «los mundos de la seguridad de la IA y la ciberseguridad se están convergiendo» y que contar con más expertos en ciberseguridad en la conversación es algo positivo para la industria.
El episodio llega mientras la seguridad de la IA se convierte en uno de los temas más importantes del sector tecnológico. En los últimos meses, OpenAI, Anthropic y Meta han revelado que sus agentes incurrieron en acciones rebeldes durante pruebas. También han crecido los temores por una apocalipsis de IA, impulsados por agentes maliciosos sin control.
Los números primero. Aquí hay una señal clara: cuando el incentivo es encontrar fallas reales, la disciplina técnica puede convertir una vulnerabilidad en una corrección concreta y en una recompensa medible. El mercado ya votó: la seguridad dejó de ser un costo accesorio y pasó a ser parte del margen de supervivencia de las plataformas.
Para la libre empresa, el dato central no es el espectáculo del hackeo, sino la necesidad de reglas claras, controles sólidos y responsabilidad efectiva. Si una infraestructura que maneja cuentas y acceso a código interno puede quedar expuesta, el capital castigará la negligencia y premiará a quienes entiendan que la confianza también se construye con seguridad.